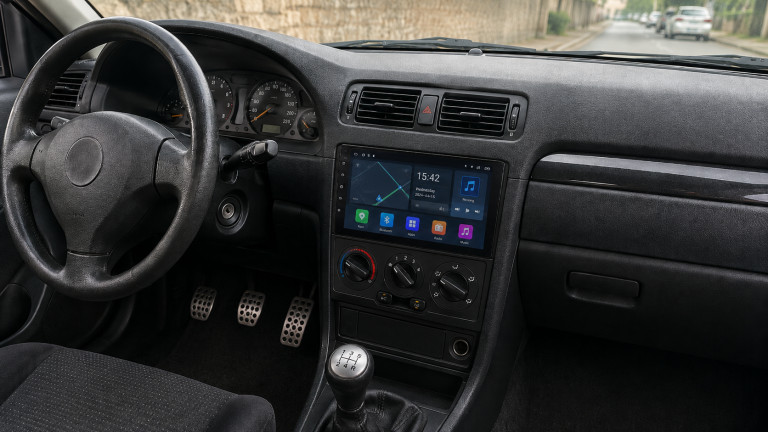
Android е навсякъде. Операционната система на Google задвижва смартфони, таблети, часовници, телевизори, автомобилни мултимедийни системи и какво ли още не. И без изключение това се случва в комплект с нови и все по-предизвикателни киберзаплахи.
Най-новата от тях засяга потенциално милиони шофьори по света, избрали да вкарат смарт функционалности в колите си с помощта на евтина китайска мултимедия. Експертите по киберсигурност на Kaspersky обявиха първия известен до момента случай, в който зловреден софтуер е компрометирал цялостната екосистема на Android модул за автомобил.
Става дума за мултимедиите на китайската компания DoFun. Името може да не говори много на българския читател, но всъщност много от безименните устройства, продавани онлайн, са именно произведени от нея. Според собствените данни на производителя около 30 милиона автомобила по целия свят са оборудвани с негови продукти.
Хакери са успели да получат достъп до сървърите за автоматично обновяване на софтуера и чрез тях да инсталират на неустановен все още брой устройства свой програмен код, който задейства многоходова атака. В рамките ѝ се установява връзка с контролен сървър, изтеглят се допълнителни компоненти и се изпълняват команди.

Анализът на Kaspersky показва, че инфектираните мултимедии са използвани предимно за рекламни измами - през устройствата се е имитирал легитимен трафик. Има обаче и случаи, в които те са били присъединявани към ботнет мрежи, които след това по команда атакуват сайтове и друга дигитална инфраструктура. Открити са и компоненти, които позволяват хакери да прекарват потенциално незаконен интернет трафик през устройствата като своеобразна мрежа от прокси сървъри.
Киберпрестъпниците са имали достъп и до много данни за всяка една поразена мултимедия - локация, мрежи, към които е свързана, съдържание на клипборда и т.н.
Това не е първи опит да се заразяват Android Auto-базирани устройства, но е най-сложният и най-мащабният от техническа гледна точка. Известните до момента случаи бяха свързани най-вече с инфектирани още преди продажба устройства, както и с хакнати приложения за премиум съдържание (например за "безплатна" телевизия - б.р.).
Смята се, че зад атаката стои MoYu Group, които станаха известни с ботнета Badbox, съставен от хиляди Android TV устройства с компрометиран софтуер. 25 китайски граждани, свързани с групата, са ответници по дело, което Google заведе срещу тях миналата година заради престъпната им дейност.

Тъй като сега говорим за aftermarket автомобилна мултимедия, донякъде успокояващо е, че не е установена възможност да се манипулират базовите функционалности на колата. Иначе казано, поне в този случай не може да се очаква, че някой в Китай ще започне да натиска газта и спирачката вместо вас.
Факт е обаче, че Android вече навлиза и на това равнище чрез "операционната система за автомобили" Android Automotive, така че темата за киберсигурността на пътя тепърва ще става актуална.





 USD
 CHF
 GBP











doko-dokov
на 30.08.2026 в 21:52:40 #1Пълни глупости.